
El pasado 27 de julio entró en vigor el Reglamento (UE) 2026/1744, conocido como Ómnibus Digital sobre IA, la primera modificación del Reglamento Europeo de Inteligencia Artificial (AI Act). Su medida más comentada es el aplazamiento de las obligaciones para los sistemas de alto riesgo: los del Anexo III pasan a ser exigibles el 2 de diciembre de 2027 y los integrados en productos regulados del Anexo I, el 2 de agosto de 2028. Muchas organizaciones han interpretado este cambio como un respiro general pero quizás sea una lectura incompleta. El Ómnibus modifica el calendario, no los requisitos, y deja intactas las obligaciones que ya son aplicables. Además, hay una pregunta que ninguna organización puede responder sin trabajo previo y que condiciona todo lo demás que es: ¿cuántos sistemas de IA utiliza realmente y en qué categoría de riesgo se encuadra cada uno?
Qué ha cambiado y qué no con el Ómnibus Digital
El AI Act mantiene su arquitectura basada en el riesgo. Lo que se ha desplazado es la fecha de aplicación de las secciones del capítulo III dedicadas al alto riesgo. El calendario vigente queda así:
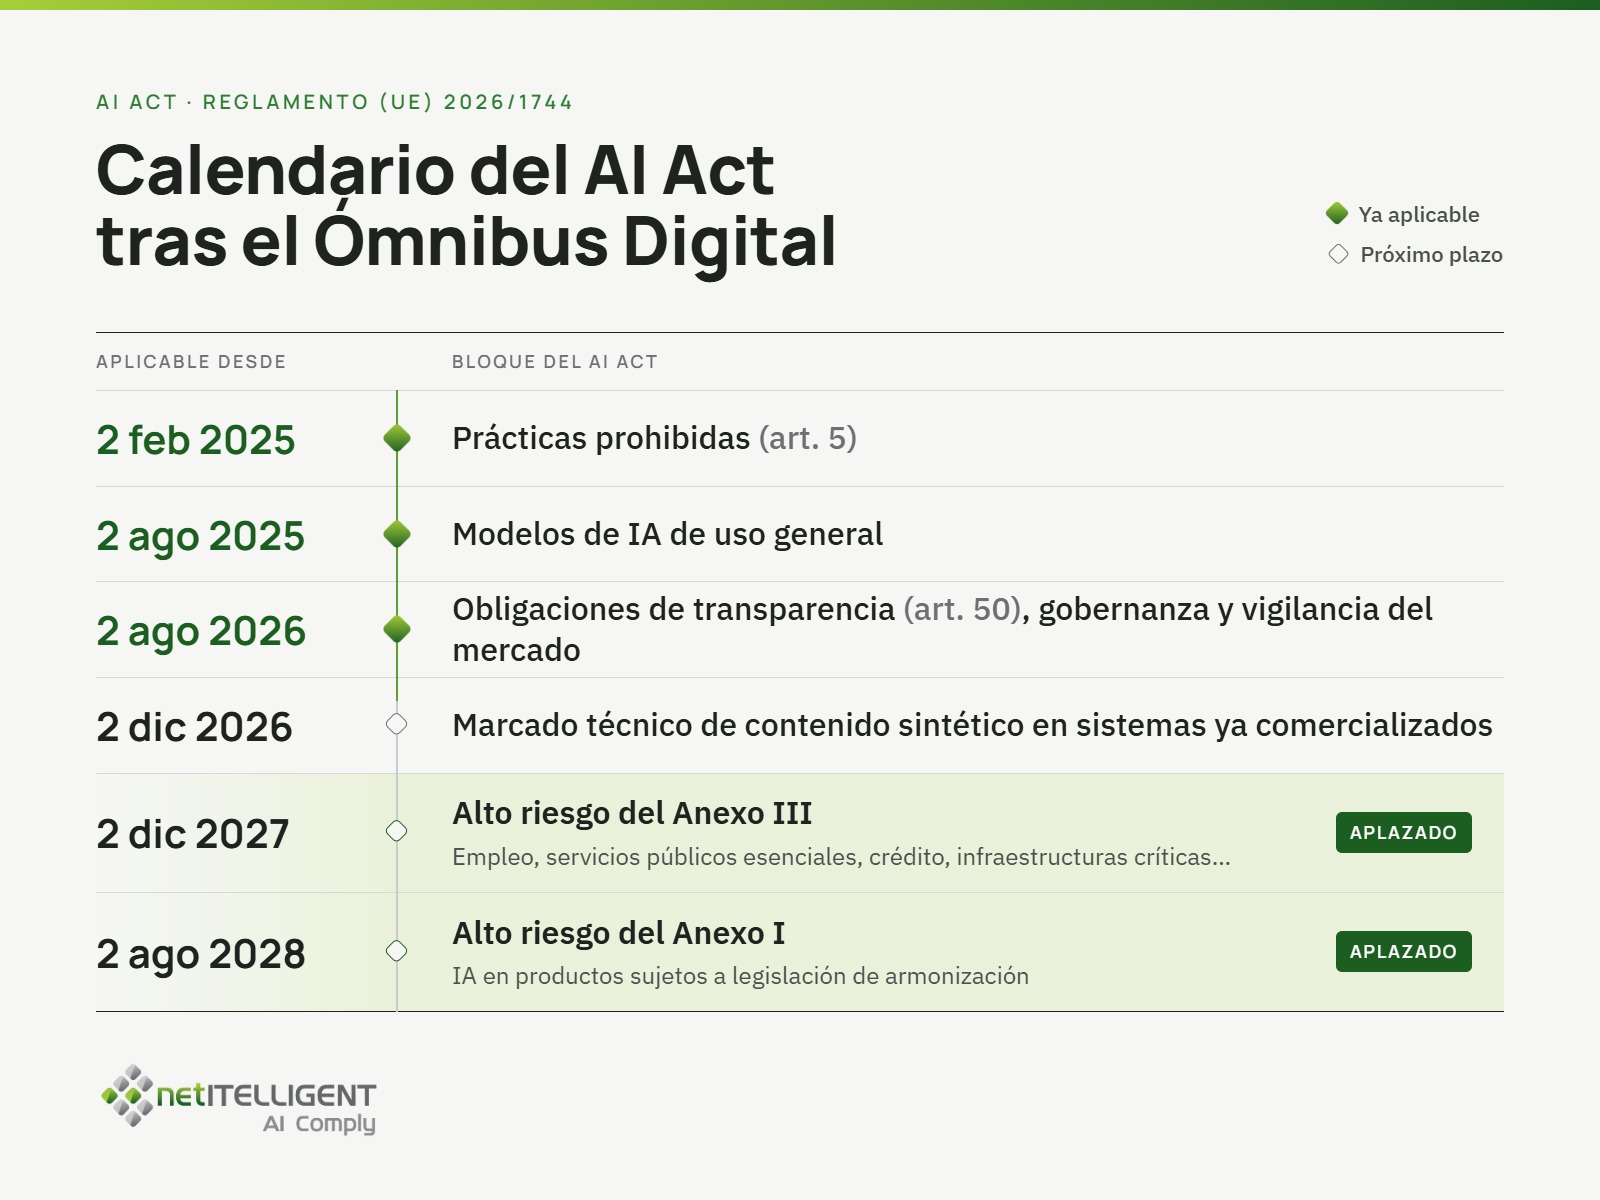
El Ómnibus no altera los requisitos sustantivos que los artículos 9 a 15 del Reglamento imponen a los sistemas de alto riesgo: gestión de riesgos, gobernanza de datos, documentación técnica, registro de eventos, transparencia, supervisión humana, precisión, robustez y ciberseguridad. El aplazamiento afecta solo al cuándo y no al qué, por lo que no debe entenderse como una rebaja de las exigencias, sino como un margen adicional para preparar el cumplimiento. Además, el Ómnibus amplía las prácticas prohibidas, incluyendo la generación de deepfakes de contenido sexual no consentido, lo que obliga a revisar de nuevo el perímetro del artículo 5 para comprobar si algún sistema o funcionalidad utilizada podría verse afectada.
Las cuatro categorías de riesgo del AI Act
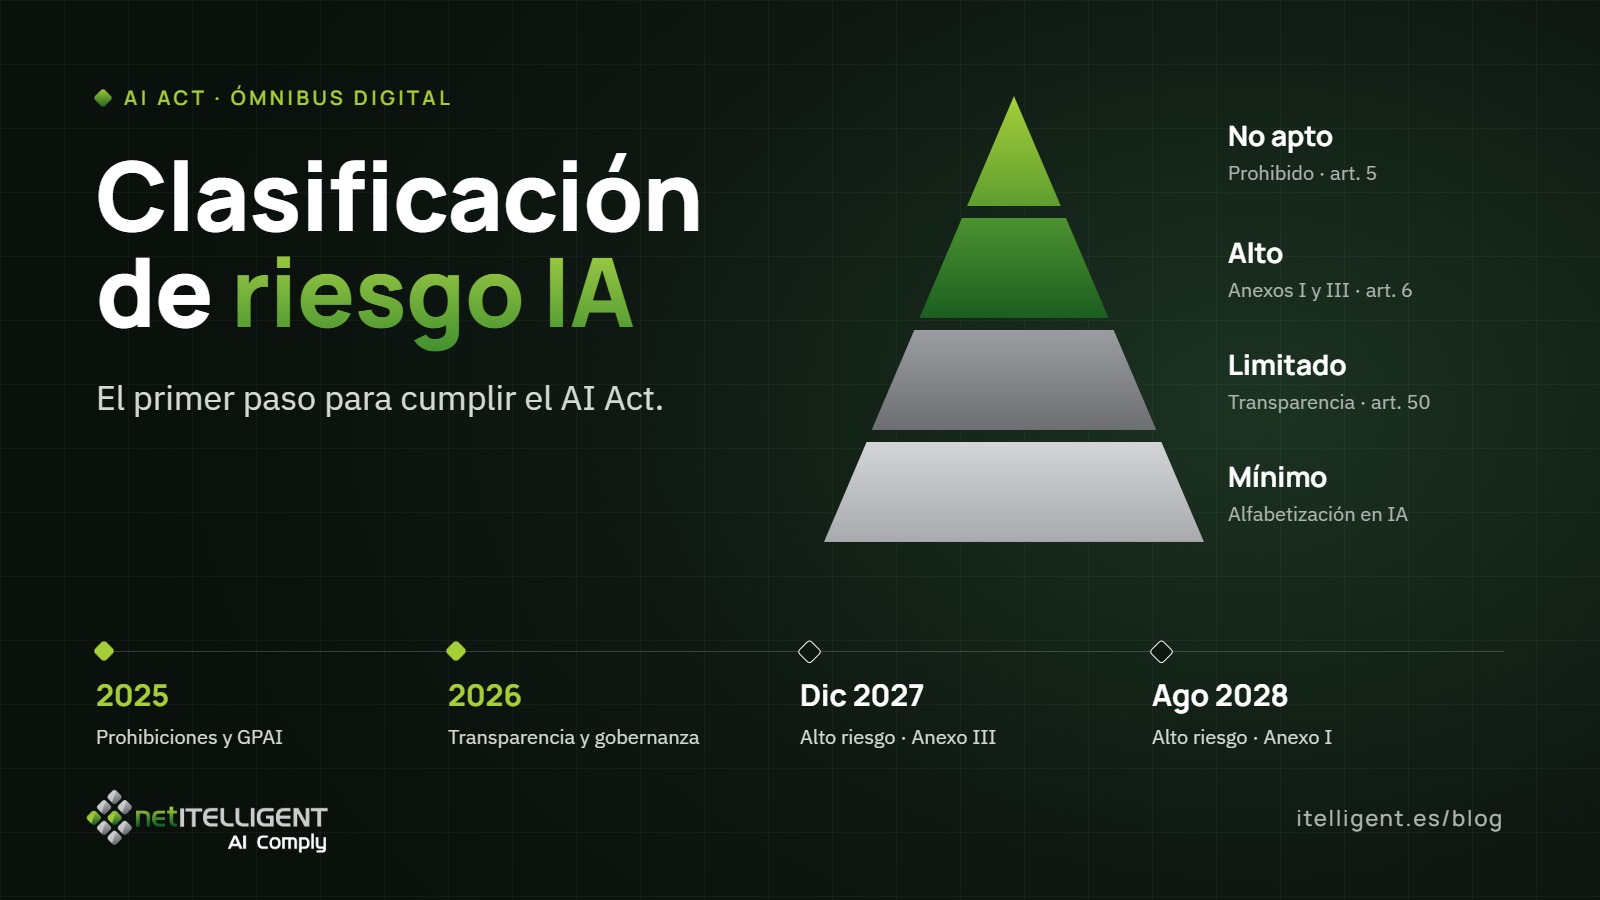
El Reglamento distribuye las obligaciones según el nivel de riesgo que un sistema de IA supone para la salud, la seguridad y los derechos fundamentales:
- No apto o riesgo inaceptable. Prácticas prohibidas sin posibilidad de adecuación: puntuación social, manipulación subliminal, explotación de vulnerabilidades o determinados usos de identificación biométrica remota en tiempo real, entre otras.
- Alto riesgo. Sistemas que actúan como componente de seguridad de productos regulados (Anexo I) o que se utilizan en los ámbitos del Anexo III: biometría, infraestructuras críticas, educación, empleo y gestión de trabajadores, acceso a servicios públicos y privados esenciales, aplicación de la ley, migración y control de fronteras, y administración de justicia.
- Riesgo limitado. Sistemas sujetos a obligaciones de transparencia: chatbots, sistemas que generan o manipulan contenido sintético o deepfakes, reconocimiento de emociones y categorización biométrica.
- Riesgo mínimo. El resto de sistemas, sin obligaciones específicas más allá de la alfabetización en IA y los códigos de conducta voluntarios.
La clasificación no es automática. Un sistema que opera en un ámbito del Anexo III puede quedar fuera del alto riesgo si cumple las condiciones de excepción del artículo 6.3 (por ejemplo, cuando realiza una tarea procedimental limitada y no influye sustancialmente en la decisión), pero esa exención debe documentarse y justificarse. A su vez, las directrices de la Comisión con ejemplos prácticos sobre qué es y qué no es alto riesgo (artículo 6.5) quedaron expresamente excluidas del aplazamiento.
Por qué la clasificación no puede esperar a 2027
Quedan aproximadamente catorce meses hasta el 2 de diciembre de 2027. Para un sistema de alto riesgo, ese plazo debe cubrir la elaboración de la documentación técnica del Anexo IV, la implantación de un sistema de gestión de la calidad, el diseño de mecanismos de supervisión humana efectiva, la evaluación de conformidad y el registro en la base de datos de la UE. Ninguna de estas tareas puede planificarse sin saber antes qué sistemas están afectados. A ello se suman tres factores:
- La IA no inventariada. En la mayoría de organizaciones existen sistemas de IA que nadie ha catalogado como tales: módulos de cribado curricular integrados en herramientas de RR.HH., motores de puntuación en plataformas de terceros o asistentes conversacionales desplegados por un departamento concreto.
- Las normas armonizadas ya están llegando. CEN-CENELEC ha aprobado la EN 18286:2026, primera norma armonizada del AI Act, centrada en el sistema de gestión de la calidad. Su aplicación facilita demostrar la conformidad y marca la referencia técnica que utilizarán auditores y autoridades.
- El régimen sancionador. Las multas pueden alcanzar 35 millones de euros o el 7 % del volumen de negocio mundial por prácticas prohibidas; 15 millones o el 3 % por incumplir otras obligaciones, incluidas las de alto riesgo y transparencia; y 7,5 millones o el 1 % por facilitar información incorrecta a las autoridades. En España, la supervisión corresponde a la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA).
Sectores con mayor exposición
- ADMINISTRACIÓN PÚBLICA. Los sistemas que evalúan el acceso a prestaciones y servicios públicos esenciales, priorizan servicios de emergencia o intervienen en procesos de selección de personal se encuadran habitualmente en el Anexo III. Los responsables del despliegue públicos tienen además obligaciones propias, como la evaluación de impacto en los derechos fundamentales.
- INFRAESTRUCTURAS CRÍTICAS, TRANSPORTE, PUERTOS Y LOGÍSTICA. La IA utilizada como componente de seguridad en la gestión y explotación de infraestructuras digitales críticas, del tráfico rodado o del suministro de agua, gas, calefacción y electricidad es de alto riesgo.
- DEFENSA, NAVAL Y AEROESPACIAL. Los sistemas destinados exclusivamente a fines militares, de defensa o de seguridad nacional quedan fuera del ámbito del AI Act. Sin embargo, los sistemas de doble uso o los que también se comercializan para fines civiles sí están sujetos al Reglamento, por lo que la clasificación exige un análisis caso a caso.
- SECTOR FINANCIERO Y SEGUROS. La evaluación de solvencia y la calificación crediticia de personas físicas, así como la evaluación de riesgos y la fijación de precios en seguros de vida y salud, figuran en el Anexo III.
- INTEGRADORES Y PARTNERS TECNOLÓGICOS. Las obligaciones varían según el rol: no es lo mismo actuar como proveedor que como responsable del despliegue, importador o distribuidor. Un integrador que modifica sustancialmente un sistema o lo comercializa con su propia marca puede asumir las obligaciones de proveedor.
Cómo abordar la clasificación: metodología en cuatro pasos
- Identificar todos los sistemas de IA en uso o en desarrollo, incluidos los integrados en software de terceros, con su finalidad prevista, los datos que utilizan y las decisiones en las que intervienen.
- Determinación del rol. Establecer, para cada sistema, si la organización actúa como proveedor, responsable del despliegue u otro operador de la cadena de valor.
- Clasificación. Contrastar cada sistema con las prácticas prohibidas (art. 5), los criterios de alto riesgo (art. 6 y Anexos I y III), las excepciones del artículo 6.3 y las obligaciones de transparencia (art. 50), dejando constancia documental de cada decisión.
- Plan de adecuación priorizado. Traducir el resultado en un plan con obligaciones, plazos y recursos, apoyado en un marco de gobernanza. En este punto, la ISO/IEC 42001 [L5] y las normas armonizadas son las herramientas más sólidas para estructurar y demostrar el cumplimiento.
AI Comply: el cumplimiento del AI Act desde la normalización
En ITELLIGENT formamos parte de los comités de normalización en Inteligencia Artificial de UNE y CEN-CENELEC. Una experiencia que nos sirve de base de AI comply, la línea de servicios de ITELLIGENT para el cumplimiento del Reglamento Europeo de IA:
- Clasificación de riesgo: inventario de sistemas de IA, clasificación documentada según el AI Act y plan de acción priorizado.
- Documentación técnica y auditoría: elaboración de la documentación del Anexo IV y revisión de sistemas en producción para identificar brechas de cumplimiento.
- Supervisión humana: diseño de protocolos que garanticen un control humano real y demostrable.
Este enfoque se aplica también a nuestras propias soluciones de la suite netITELLIGENT, concebidas para que las organizaciones incorporen la IA a sus procesos con la gobernanza y la trazabilidad que exige la normativa europea. El Ómnibus Digital ha concedido tiempo, pero no ha reducido el trabajo. Las organizaciones que realicen hoy su clasificación de riesgo llegarán a diciembre de 2027 con un plan ejecutado; las que esperen, con un problema de plazos.
¿Sabe cuántos sistemas de IA opera su organización y en qué categoría se encuadran? Contacte con nuestro equipo para una primera valoración de su inventario de sistemas de IA. Y si desea recibir cada mes nuestros análisis sobre IA, normativa europea y Espacios de Datos, suscríbase a la newsletter de ITELLIGENT.



0 comentarios