
Hace unos meses contábamos en este blog que CEN y CENELEC habían aprobado la EN 18286, la primera norma europea desarrollada específicamente para apoyar el cumplimiento del Reglamento Europeo de Inteligencia Artificial. Entonces advertíamos de que faltaba un paso decisivo, que la Comisión Europea publicara su referencia en el Diario Oficial de la Unión Europea (DOUE). Sin ese paso, la norma era una buena práctica pero con él, se convierte en una herramienta jurídica.
¡Ese paso ya se ha dado! La semana pasada, se ha publicado en el DOUE la Decisión de Ejecución (UE) 2026/2274 de la Comisión, de 12 de octubre de 2026, relativa a las normas armonizadas para los sistemas de IA de alto riesgo elaboradas en apoyo del Reglamento (UE) 2024/1689. La decisión entra en vigor el mismo día de su publicación.
Qué publica exactamente la Decisión 2026/2274
La decisión es breve, pero su contenido es relevante. Su anexo incluye la referencia de la EN 18286:2026, Inteligencia artificial. Sistema de gestión de la calidad a efectos regulatorios del Reglamento de IA de la UE, que pasa a ser la primera norma armonizada citada en el DOUE al amparo de la Ley de IA. Los considerandos explican el recorrido:
- La Comisión encargó a CEN y CENELEC, mediante la Decisión de Ejecución C(2025) 3871, la elaboración de normas en diez ámbitos: gestión de riesgos, gobernanza y calidad de los datos, registros, transparencia, supervisión humana, precisión, solidez, ciberseguridad, gestión de la calidad y evaluación de la conformidad.
- El comité técnico conjunto CEN-CENELEC JTC 21 completó la norma de gestión de la calidad, que dio lugar a la EN 18286:2026.
- La Comisión, junto con CEN y CENELEC, evaluó que la norma responde a la petición de normalización y cumple los requisitos que pretende cubrir.
- En consecuencia, procede publicar su referencia, y la presunción de conformidad se aplica desde la fecha de esa publicación.
Por qué importa: la presunción de conformidad
El artículo 40 del Reglamento de IA establece que los sistemas de IA de alto riesgo que se ajusten a normas armonizadas, o a partes de ellas, cuya referencia se haya publicado en el DOUE, se presumen conformes con los requisitos que esas normas cubren.
En la práctica, esto significa que un proveedor de un sistema de IA de alto riesgo que implante un sistema de gestión de la calidad conforme a la EN 18286 dispone ya de una vía reconocida para demostrar que cumple con las obligaciones del artículo 17 del Reglamento, que exige a los proveedores contar con un sistema de gestión de la calidad documentado: estrategia de cumplimiento, procedimientos de diseño, desarrollo y verificación, gestión de datos, gestión de riesgos, seguimiento posterior a la comercialización, notificación de incidentes y rendición de cuentas.
El uso de la norma sigue siendo voluntario. Una organización puede demostrar el cumplimiento por otros medios, pero tendrá que justificar por sí misma que su enfoque es equivalente. La norma armonizada ahorra ese esfuerzo argumental y reduce la incertidumbre ante autoridades de vigilancia del mercado y organismos notificados.
El calendario: más tiempo, pero no para quedarse quieto
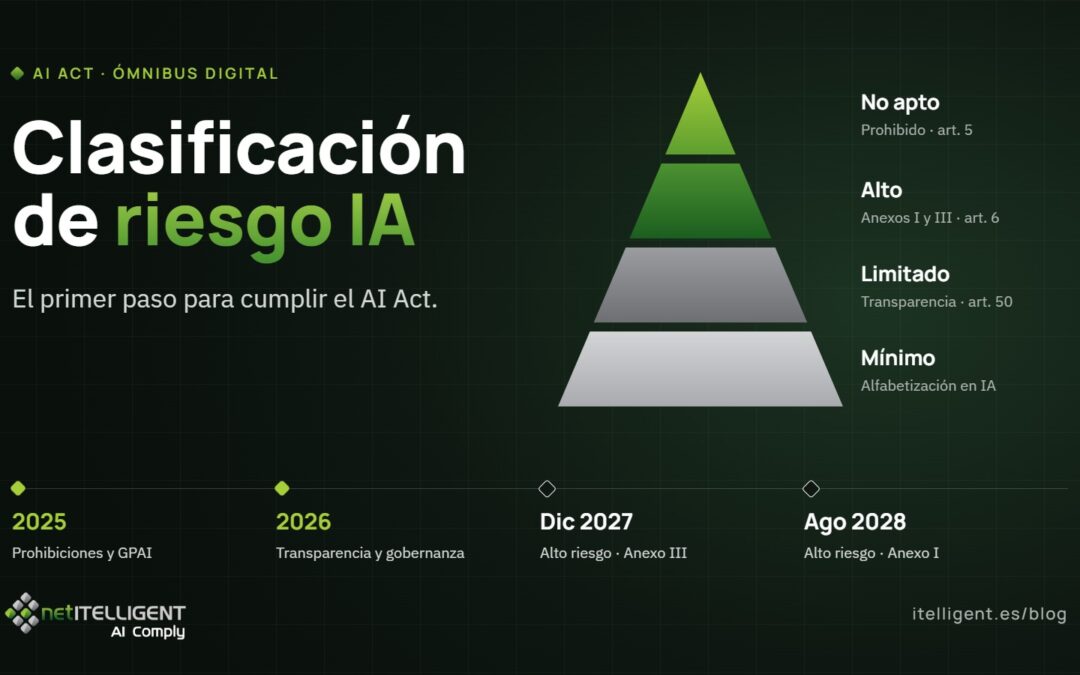
La publicación llega en un contexto de calendario revisado. El Reglamento (UE) 2026/1744, conocido como «ómnibus digital sobre IA«, ha aplazado la aplicación de las obligaciones de los sistemas de alto riesgo:
- 2 de diciembre de 2027 para los sistemas de alto riesgo del anexo III (ámbitos como empleo, educación, acceso a servicios públicos esenciales o administración de justicia).
- 2 de agosto de 2028 para los sistemas de IA integrados en productos regulados del anexo I.
Podría pensarse que el aplazamiento resta urgencia. Es al contrario. Implantar un sistema de gestión de la calidad no es un trámite de última hora: requiere definir procesos, asignar responsabilidades, documentar el ciclo de vida de los modelos y del dato, y generar evidencias durante un tiempo razonable. Las organizaciones que empiecen ahora llegarán a 2027 con un sistema maduro y auditado; las que esperen, llegarán con un sistema recién estrenado.
Además, la EN 18286 es solo la primera pieza. El JTC 21 sigue trabajando en las normas sobre gestión de riesgos, calidad de datos, registro de eventos, transparencia, supervisión humana, precisión, solidez y ciberseguridad, que se irán publicando y citando en el DOUE en los próximos meses.
Qué deberían hacer ahora las organizaciones
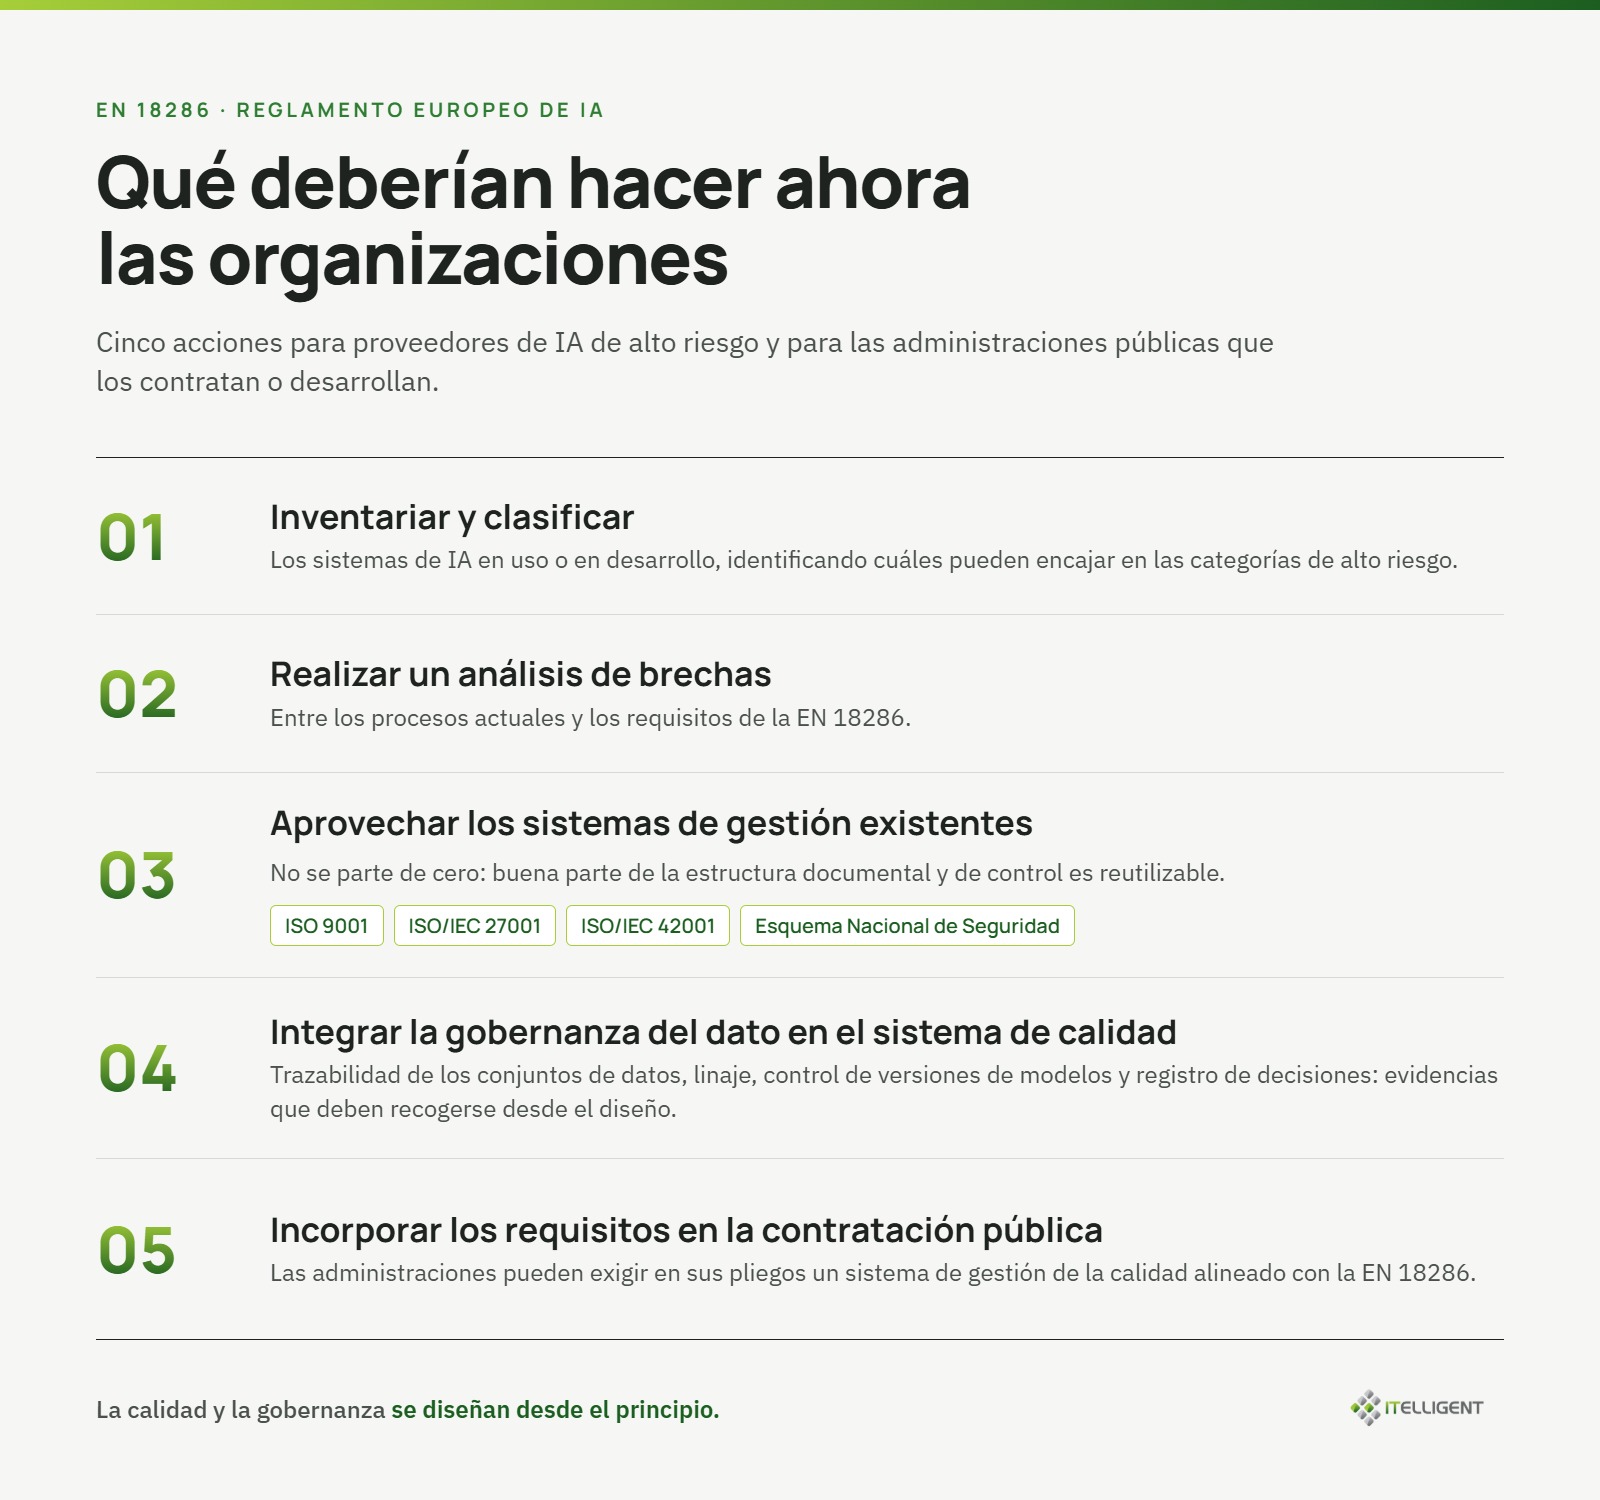
Para proveedores de sistemas de IA de alto riesgo, y para las administraciones públicas que los contratan o desarrollan, recomendamos cinco acciones concretas:
- Inventariar y clasificar los sistemas de IA en uso o en desarrollo, identificando cuáles pueden encajar en las categorías de alto riesgo.
- Realizar un análisis de brechas entre los procesos actuales y los requisitos de la EN 18286.
- Aprovechar los sistemas de gestión existentes. Las organizaciones con ISO 9001, ISO/IEC 27001, ISO/IEC 42001 o el Esquema Nacional de Seguridad no parten de cero: buena parte de la estructura documental y de control es reutilizable.
- Integrar la gobernanza del dato en el sistema de calidad. Trazabilidad de los conjuntos de datos, linaje, control de versiones de modelos y registro de decisiones son evidencias que el sistema de gestión debe recoger desde el diseño.
- Incorporar los requisitos en la contratación pública. Las administraciones pueden exigir en sus pliegos que los proveedores acrediten un sistema de gestión de la calidad alineado con la EN 18286.



0 comentarios